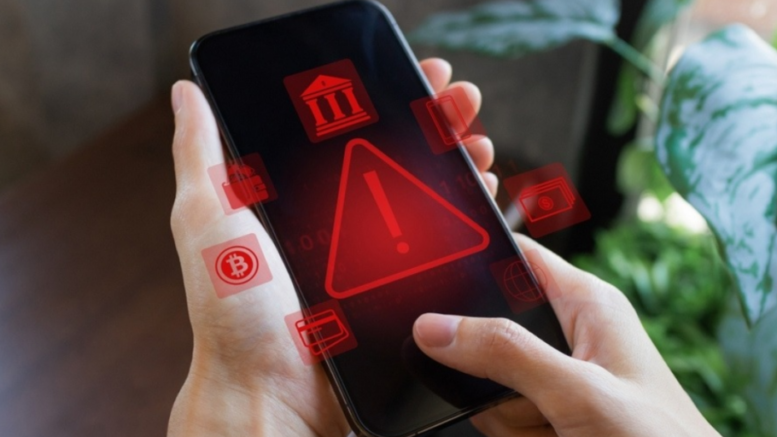
El virus diseñado para realizar operaciones fraudulentas y robar dinero de las cuentas bancarias instaladas en los móviles, amplió su lista de objetivos y ahora no solo ataca a las aplicaciones de la banca tradicional en América, Europa y Asia, sino también a plataformas fintech y de criptomonedas. Los ataques bancarios a teléfonos inteligentes aumentaron 56% en un año
La aplicación que atacó en el año 2021 a casi toda la banca europea, ha evolucionado en cinco años hacia formas de estafa que ahora incluye a las plataformas fintech y las de criptomonedas.
Dos de las empresas de ciberseguridad más reconocidas del mundo, como Zimperium y Kaspersky, confirmaron recientes oleadas de infecciones a través de lectores de PDF o gestores de archivos que funcionan eficazmente por un tiempo prudencial, para enviar luego una falsa actualización que permite instalar el virus.
«La superficie de ataque más vulnerable es la móvil, se lee en el portal de Zimperium donde aseguran que los ciberdelincuentes están adoptando una estrategia de ataque centrada en los dispositivos móviles, lo que convierte a estos y a sus aplicaciones en objetivos principales para el «phishing» y el «malware». El fraude en la banca móvil ya no comienza en el servidor; se origina en su dispositivo móvil».Zimperium analizó 34 familias de malware activos que atacan a 1243 aplicaciones financieras en 90 países, revelando cómo los atacantes secuestran aplicaciones legítimas de banca móvil para cometer fraudes. «Estos ataques bancarios a teléfonos inteligentes Android aumentaron un 56 % en 2025. El número de paquetes de instalación únicos de troyanos bancarios se incrementó en 271 % con respecto a 2024. El fraude en línea dentro de los servicios financieros creció un 21 % entre 2024 y 2025; actualmente, uno de cada 20 intentos de verificación se considera fraudulento», aseguran.
El malware también recurre a pantallas falsas de «mantenimiento programado» cuando el usuario intenta abrir la App de su banco y cree que la plataforma está temporalmente caída. En esos minutos, los atacantescontrolan los teléfonos de forma remota para vaciar sus cuentas sin que el usuario sospeche nada.
Por su parte, la empresa Kaspersky advierte que tener un antivirus para dispositivos móviles es crucial. «En el panorama digital actual, los smartphones son tan vulnerables a las ciberamenazas como las computadoras, sobre todo en redes Wi-Fi públicas. La seguridad móvil de Kaspersky brinda una protección crucial en todos los sistemas operativos y mantiene tu dispositivo a salvo de virus, malware, aplicaciones y sitios web maliciosos, y otros peligros en línea.»
La vía que utiliza Anatsa para robar información es una aplicación para abrir PDF que se encuentra disponible en la tienda de Android, Google Play. La aplicación, que se conoce como Anatsa, se camufla como una plataforma inofensiva para abrir documentos en formato PDF pero esconde un virus bancario que está diseñado para robar información y facilitar operaciones fraudulentas. Así ha conseguido más de 10.000 instalaciones.
Anatsa utiliza la técnica del engaño en dos tiempos: Primero, entra al móvil disfrazado de algo inofensivo, como un lector de PDF gratuito, y luego le pide al usuario que active los «servicios de accesibilidad», un permiso del teléfono que permite a la aplicación ver todo lo que pasa en la pantalla. Días después, el virus se actualiza en secreto desde Internet y se activa. Cuando el usuario abre la aplicación de su banco para cualquier operación, Anatsa tapa la pantalla real con una copia idéntica y falsa de modo que la persona escribe sus claves creyendo que está en su banco. Datos que el virus roba, intercepta los mensajes de confirmación que envía la entidad y permite a los estafadores vaciar la cuenta a distancia.
Y aunque Google elimina periódicamente decenas de aplicaciones infectadas tras ser descubiertas, los creadores de Anatsa cambian el nombre de los paquetes y cifran sus archivos para volver a subir nuevas aplicaciones malignas con otra apariencia. De allí que los expertos recomiendan mucha precaución al descargar utilidades gratuitas como lectores de documentos, escáneres de códigos QR o limpiadores de memoria. Los expertos también recomiendan seguir pautas básicas de seguridad como acceder a los ajustes del teléfono y comprobar qué aplicaciones tienen concedido el acceso a los «Servicios de accesibilidad»; si un lector de PDF o un escáner de QR lo solicita, hay que denegarlo de inmediato, ya que no lo necesitan para funcionar.
Como segundo paso, se debe mantener activada la función Google Play Protect y evitar a toda costa instalar actualizaciones que la aplicación pida descargar desde el navegador en lugar de la tienda oficial. Por último, la mejor prevención consiste en descargar únicamente herramientas de desarrolladores reconocidos, prestando atención a los comentarios de otros usuarios y eliminando del móvil cualquier aplicación de productividad sospechosa que no se utilice habitualmente.